阿里云企业邮箱购买后如何设置使用时间限制?为什么需要这样做?
企业邮箱作为现代办公的重要工具,常常涉及权限管理、使用范围控制等关键问题。许多企业在购买阿里云企业邮箱后,会遇到这样一个疑问:“阿里云企业邮箱购买后如何设置使用时间限制吗?为什么需要这么做?”这背后,其实牵涉到资源优化、安全管控、合规管理等多重考量。

为什么企业要限制邮箱的使用时间?
“企业邮箱能设使用时间段吗?”这是很多中小型企业在采购后常问的问题。实际上,设置使用时间限制不仅是技术可行的,更是管理上的刚需。例如:
- 防止非工作时间异常登录:有些员工可能在下班后访问敏感信息,或在非授权时段进行操作。通过限制登录时间,可有效降低数据泄露风险。
- 控制访问频率与资源占用:某些业务系统或邮件服务器若在高峰时段被大量访问,可能引发性能下降。设定时间段有助于平衡负载。
- 满足合规与审计要求:部分行业(如金融、医疗)对数据访问有严格的时间窗口要求,设置时间限制有助于满足审计追踪标准。
从技术层面看,阿里云企业邮箱目前不直接提供“按小时/按时间段”登录控制的功能(据2024年阿里云文档),但可通过结合其他工具实现类似效果,例如:
- 利用阿里云RAM(资源访问管理)配合自定义策略;
- 使用第三方邮件网关或代理层做访问控制;
- 通过脚本+定时任务自动启用/停用特定用户权限。
多云平台下如何实现类似功能?
如果你同时在多个云平台部署服务(比如华为云WeLink+阿里云邮箱+腾讯企业邮),那么“跨平台统一设置邮箱使用时段可行吗?”这一问题就变得尤为重要。
- 华为云WeLink 提供了更细粒度的权限控制模块,支持按角色设置访问时间段;
- 腾讯企业邮 可通过后台API对接第三方管理系统,在指定时间内启用或暂停账户;
- 阿里云方面 虽未原生支持此功能,但其RAM服务具备高度灵活性,允许通过策略语言(Policy)编写自定义规则。
实践中,某连锁零售品牌曾采用如下方案:主邮箱部署在腾讯企业邮,同时在阿里云RAM中配置策略禁止夜间登录;另一家金融机构则将用户登录行为接入华为云WeLink统一管控平台,并设定“每日18:00至次日8:00禁止登录”。
有没有更灵活的替代方案?
“除了设置时间限制外,还有哪些方式可以控制邮箱使用?”这是很多用户关心的问题。事实上,在多云环境中,“时间限制”只是众多权限控制手段之一。以下是一些更灵活的做法:
- 基于身份的权限隔离:按部门、岗位划分访问权限,不同角色可拥有不同级别的访问时长和功能;
- 动态令牌验证机制:引入MFA(多因素认证),即便账号被盗用也无法随意登录;
- 邮件网关拦截策略:在邮件传输层设置规则(如只允许特定IP段发送/接收邮件),间接实现时段控制。
以阿里云为例,可以通过其日志服务SLS对接安全组策略,在特定时间段内动态调整防火墙规则;而AWS SES(简单邮件服务)则可通过Lambda函数实现类似逻辑。
实际操作建议
如果你已经购买了阿里云企业邮箱,并希望实现某种形式的时间段控制,“怎么做才最稳妥?”建议如下:
- 评估业务需求优先级:是否必须精确到小时?还是只需大致范围?
- 确认是否有现有管理系统集成能力:如OA、ERP、钉钉等是否支持统一身份认证?
- 选择适合的技术组合方案:
- 若仅需基础时段控制 → RAM + 自定义策略;
- 若需复杂场景 → RAM + 第三方网关 + 脚本调度;
- 若涉及多平台统一管理 → 使用OAuth2.0集中授权 + 中央日志分析。
- 测试验证后再全面部署:避免因配置错误导致大面积无法登录或数据中断。
总结
回到最初的问题:“阿里云企业邮箱购买后如何设置使用时间限制吗?为什么需要这么做?”答案是明确的——虽然阿里云本身未直接提供该功能,但通过与其他组件联动完全可以实现类似效果。更重要的是,“要不要这么做”,取决于你的业务性质、数据敏感程度以及合规要求。
无论你是在多平台上部署服务、还是专注于单厂商方案,“按需配置”始终是核心原则。记住一点:一个优秀的系统设计,并不是把所有功能都堆砌进去,而是让每项配置都服务于真正的业务价值。
最新推荐
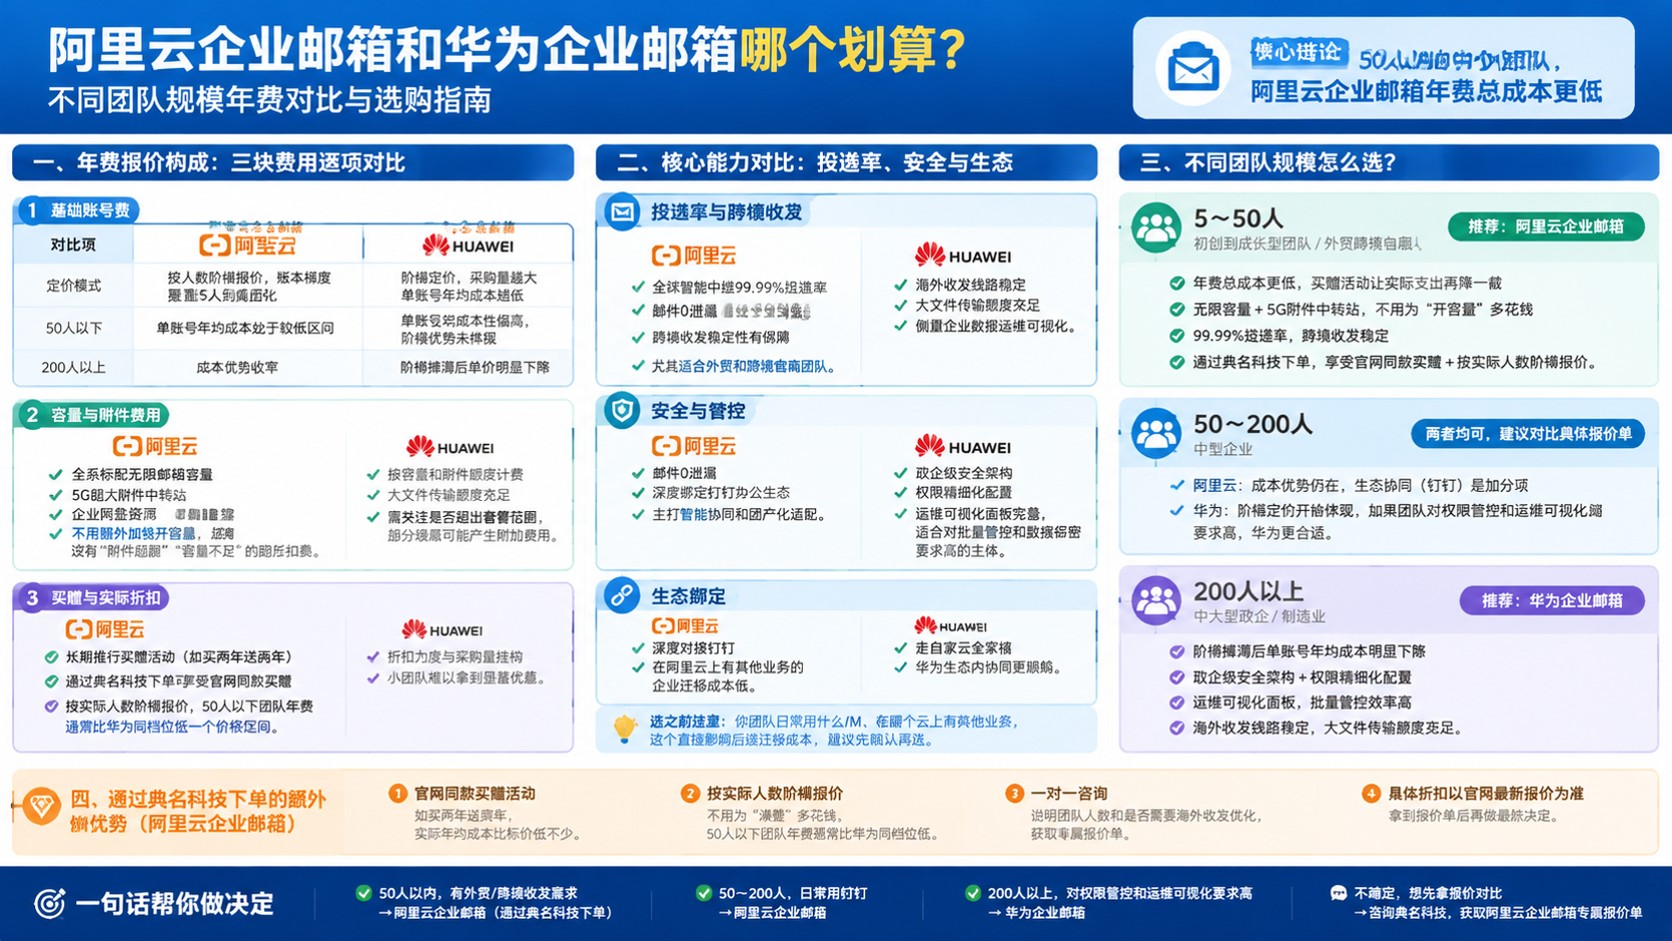
阿里云企业邮箱和华为企业邮箱费用对比:最新报价
判断阿里云企业邮箱和华为企业邮箱哪个划算,50人以内中小团队选阿里云企业邮箱总成本更低,靠买赠活动和无限容量拉低年均支出;200人以上政企华为阶梯定价才划算。典名科技提供阿里云企业邮箱一站式部署,按实际人数阶梯报价,适合5到100人有外贸或钉钉协同需求的团队。
网站编辑2026-09-29 18:43:0290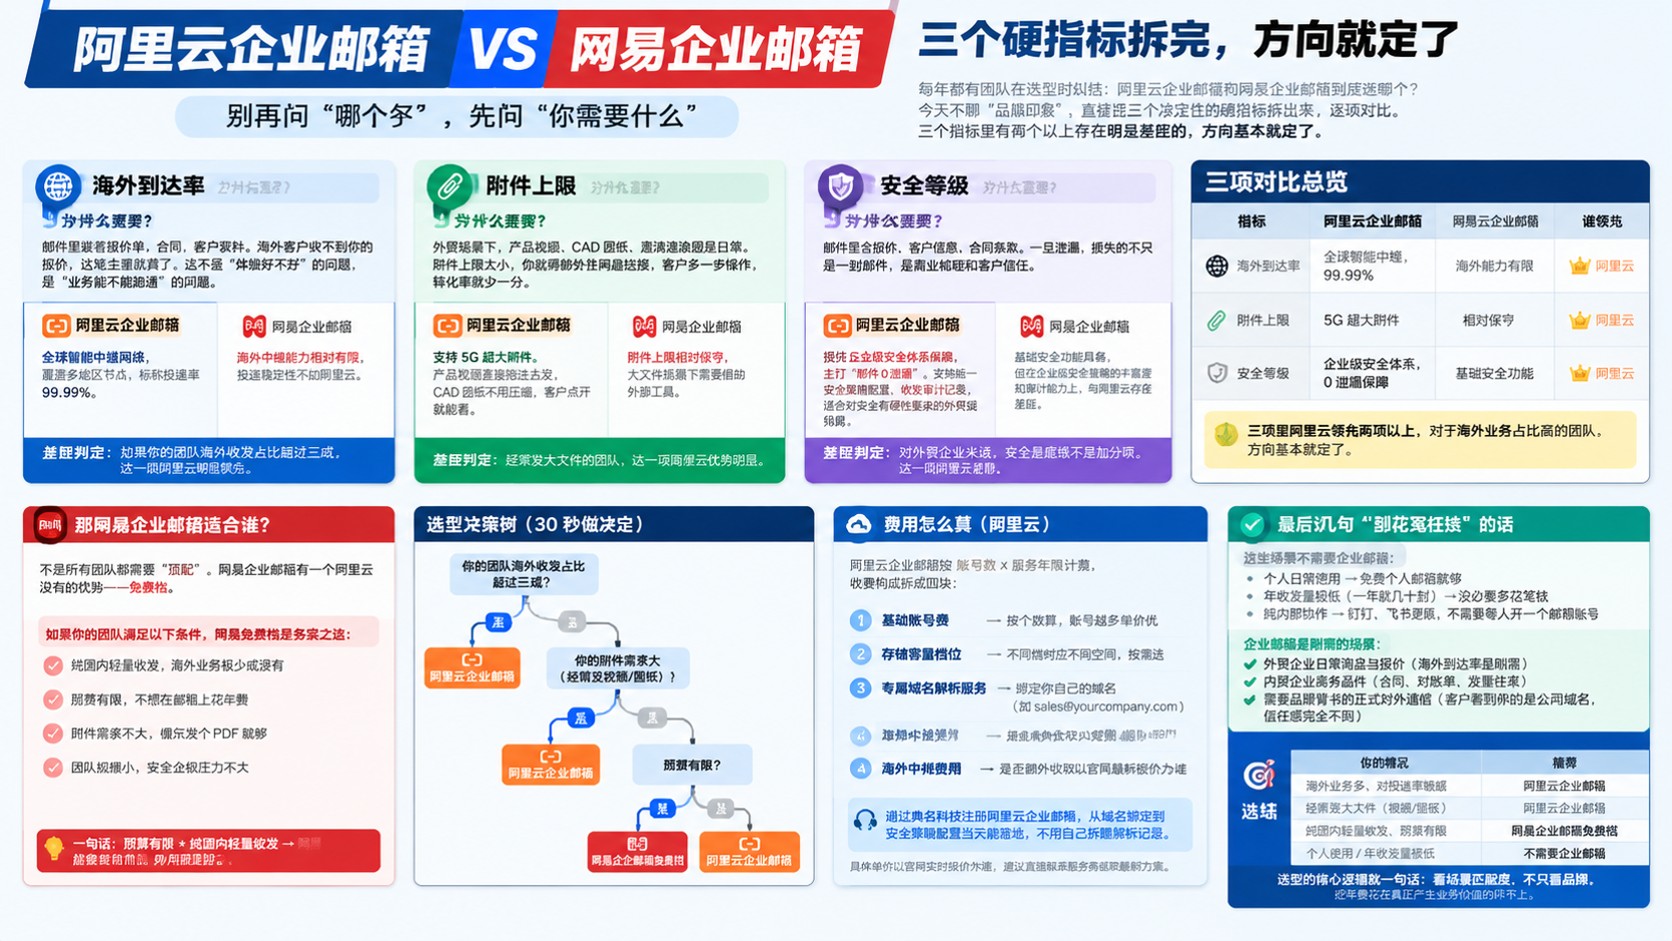
阿里云企业邮箱评测对比:价格、稳定性与适用场景
选阿里云企业邮箱和网易企业邮箱哪个好,核心看海外投递率、附件上限和安全等级,典名科技能帮你一站式完成注册、域名绑定和安全策略配置。阿里云企业邮箱依托全球智能中继实现99.99%投递率、支持5G超大附件,外贸和品牌对外通信场景更匹配;纯国内轻量收发、预算有限的团队,免费档也能覆盖基本需求。
网站编辑2026-09-29 17:23:0817
阿里云企业邮箱标准版价格对比:腾讯企业邮箱最新收费明细
做阿里云企业邮箱标准版和腾讯企业邮箱价格对比,核心差异在附件上限、海外投递通道和管理后台功能,标准版年费区间接近,总价差距通常在10%以内。典名科技可帮拿到渠道价并协助部署,50人以下有外贸需求的团队建议直接询价对比。
网站编辑2026-09-29 16:00:0246