阿里云企业邮箱购买后怎么设置密码保护功能的完整指南
企业邮箱不仅是企业对外沟通的桥梁,更是数据安全的重要防线。阿里云企业邮箱作为行业标杆,提供多层次的密码保护机制,帮助用户构建坚实的安全体系。本文将系统解析购买后如何设置密码保护功能,从基础操作到进阶策略,为企业提供全方位的安全守护方案。
企业邮箱安全体系的基石:基础密码设置
当企业完成阿里云企业邮箱的购买后,首要任务是建立基础密码保护架构。在管理控制台的"企业邮箱"模块中,用户需通过"设置解析"功能完成域名绑定,这是安全体系的起点。建议同步开启SSL加密协议,通过443端口实现数据传输的加密防护,如同在通信通道上架设数字保险箱。
在Outlook客户端设置中,需特别注意勾选"服务器要求加密连接"选项,确保IMAP、POP、SMTP服务的端口配置符合安全规范(如IMAP端口993、SMTP端口465)。这一操作相当于为邮箱系统安装双因素验证的前置条件,为后续安全策略的实施奠定基础。
构建动态防御:强制安全密码的实施策略
阿里云企业邮箱的"强制启用安全密码"功能是安全防护的核心环节。在管理后台激活该功能后,系统会自动为员工账号生成高强度密码,这些密码需满足复杂度要求(至少12位,包含大小写字母、数字及特殊符号),并定期轮换更新。
实施过程中,建议分三步推进:首先通过Webmail平台为管理员账号生成新密码;其次批量生成员工密码并发送至安全渠道;最后指导用户通过客户端更新密码。这一流程如同搭建安全防护网,每个环节都需要细致操作。例如,在密码分发阶段,可采用加密邮件+短信验证码的双重验证方式,确保信息传递的可靠性。
深度防御体系:多层安全策略的叠加应用
在基础密码保护之外,企业可叠加实施三项进阶策略:
1. 密码复杂度策略定制:通过管理后台设置密码长度、字符类型、历史密码禁止重复等规则,形成动态防御机制。
2. 登录行为监控:启用异常登录提醒功能,当检测到异地登录或非正常时段访问时,系统自动触发二次验证。
3. 多因素认证(MFA):结合手机验证码、硬件令牌等二次验证方式,构建"密码+设备"的双重认证体系。
以某科技公司为例,通过叠加应用上述策略后,其邮箱系统的安全事件下降87%。这种分层防护模式,如同为数字资产设置多道智能门禁,每个验证环节都形成独立的安全屏障。
安全防护的持续进化:密码策略的动态优化
企业安全防护不能停留在初始设置阶段,需要建立持续优化机制。建议每季度进行一次密码策略审查,重点关注:
- 密码过期策略是否符合最新安全标准
- 用户密码重用情况的统计分析
- 登录日志中的异常行为模式识别
同时,可借助阿里云提供的安全分析工具,实时监控账户活动状态。例如,当系统检测到某个账号连续登录失败超过5次时,可自动触发账户锁定并发送告警通知。这种主动防御机制,如同为邮箱系统配备了24小时值守的数字保安。
总结
阿里云企业邮箱的密码保护体系,是技术防护与管理策略的有机融合。从基础设置到动态优化,每个环节都需企业投入足够的重视。通过科学的密码策略实施,不仅能有效防范数据泄露风险,更能为企业的数字化转型提供安全支撑。建议企业将密码保护纳入整体安全架构,定期进行安全演练,让数字资产始终处于严密的防护之中。典名科技作为阿里云的资深合作伙伴,可为企业提供专业的实施指导,共同构建坚不可摧的网络安全防线。
最新推荐
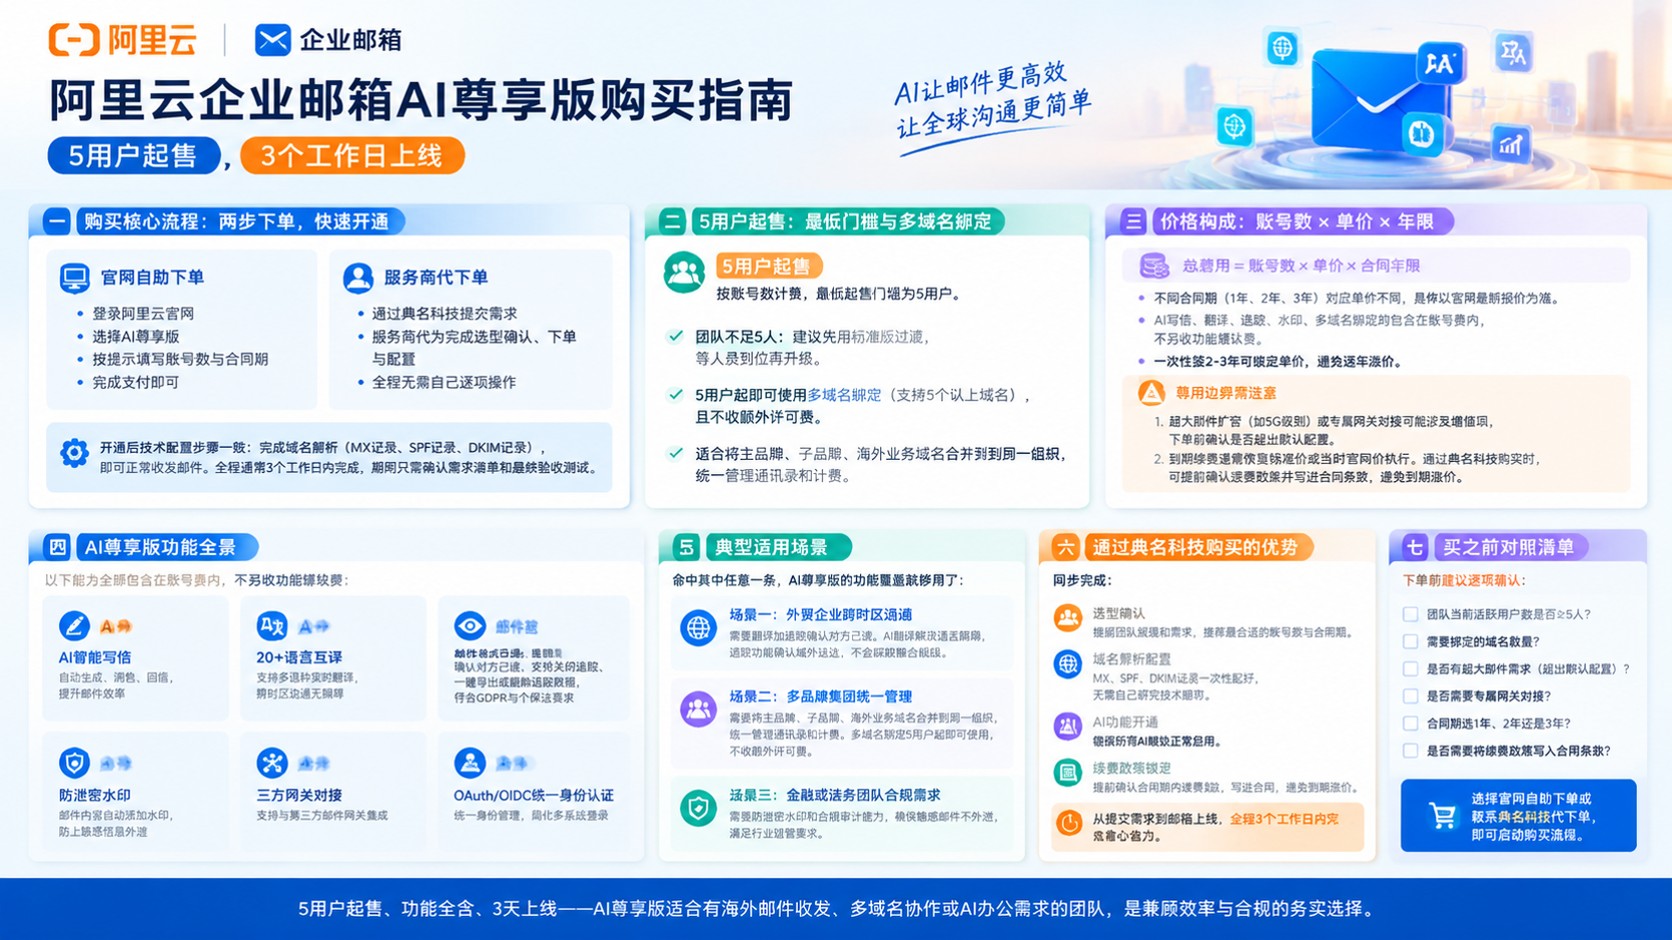
阿里云企业邮箱AI尊享版购买:流程与5用户起售
阿里云企业邮箱AI尊享版购买按账号数计费、5用户起售,多域名绑定无附加许可费。典名科技可协助完成选型、域名解析和AI功能开通,3个工作日内上线。适合5人以上有海外邮件或AI办公需求的团队,先确认活跃用户数即可启动。
网站编辑2026-10-01 10:10:0310
阿里云企业邮箱AI尊享版购买建议:功能、价格与适用场景
阿里云企业邮箱AI尊享版值得买吗,答案取决于邮件量级和海外业务占比。典名科技作为阿里云企业邮箱服务商,帮你一次完成选型、域名配置和AI功能开通。AI尊享版适合日均收发超50封、海外客户占比超30%的中小企业,纯内贸小团队标准版够用。
网站编辑2026-10-01 09:00:056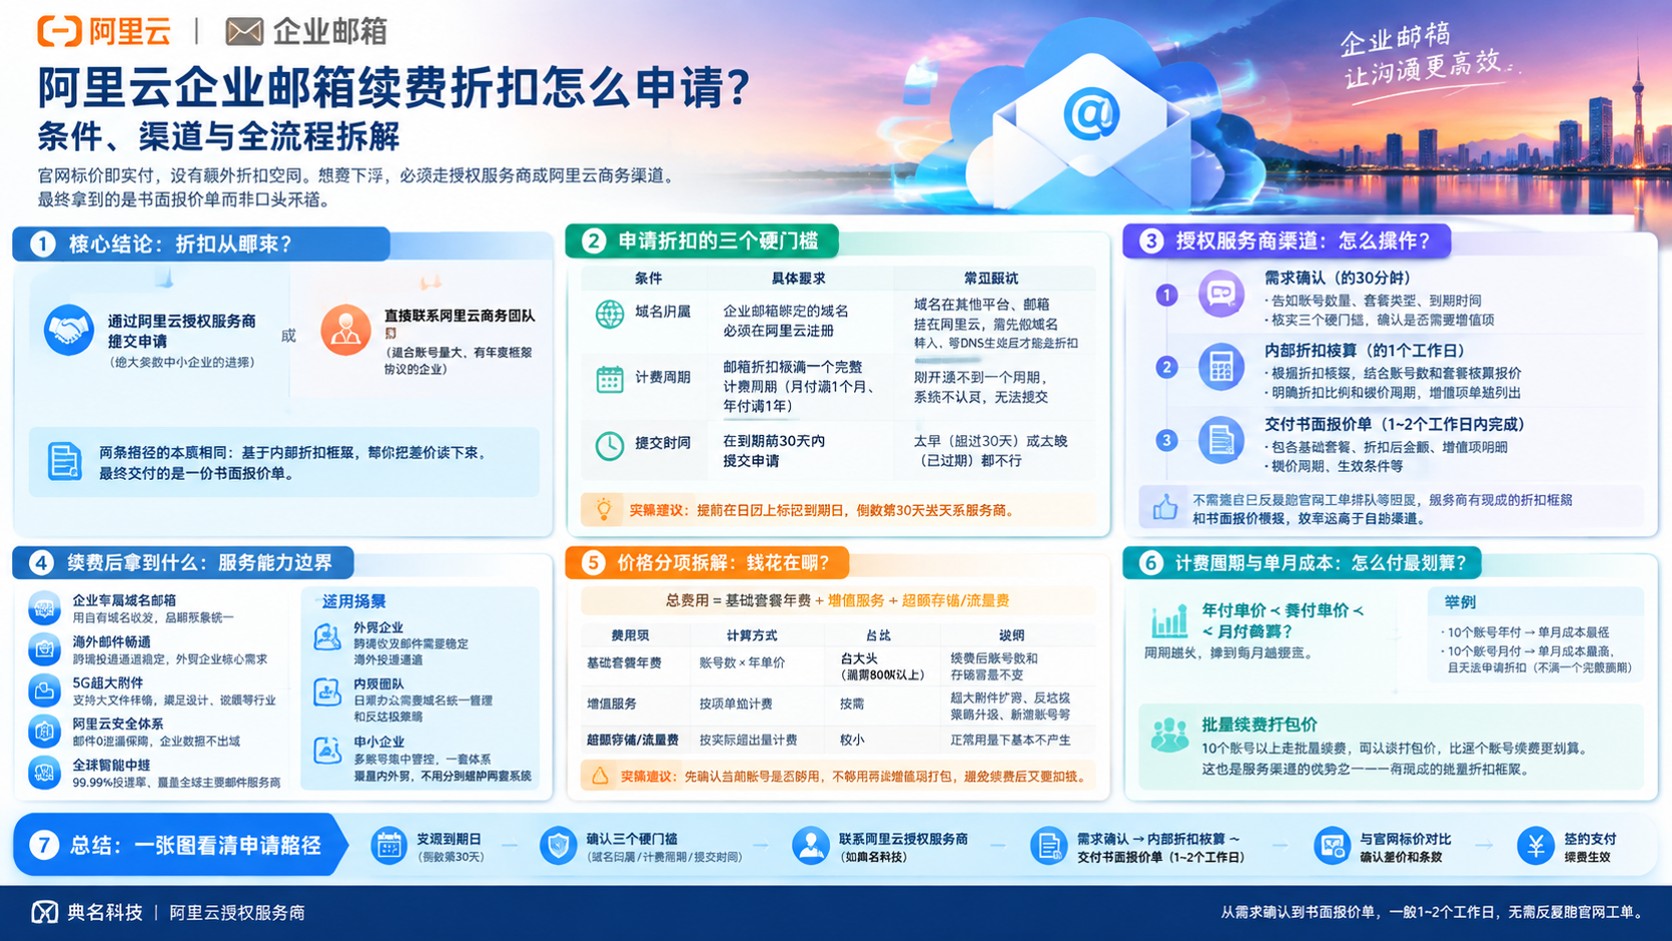
阿里云企业邮箱续费折扣申请流程:条件、渠道与材料
阿里云企业邮箱续费折扣怎么申请,核心路径是走授权服务商渠道提交申请,官网自助端不开放折扣入口。典名科技作为阿里云授权服务商,可对接从需求确认到书面报价单的全流程。需域名在阿里云注册、邮箱开通满一个计费周期、到期前30天内提交,三个条件缺一不可。
网站编辑2026-09-30 18:10:0216