企业邮箱账号明细查询与多云管理实践
针对阿里云购买企业邮箱怎么查看账号明细记录这一高频疑问,许多 IT 管理员在接手新系统时往往感到无从下手。这并非操作复杂,而是各云平台的管理控制台入口设计存在差异。实际上,无论是阿里云、腾讯云还是华为云,查看成员列表、存储用量及登录日志的核心逻辑是一致的:通过统一身份认证进入邮件服务控制台。理解这一通用架构,不仅能解决当下的查询难题,更能帮助企业在多云环境下建立标准化的审计流程,避免因为权限混乱导致的数据泄露风险。
核心路径解析与管理后台定位
大多数用户找不到明细入口,是因为混淆了“客户端”与“管理端”。在阿里云体系中,你需要登录的是阿里云主账号或拥有 RAM 子账号权限的管理员账户,而非直接登录邮箱网页版。进入控制台后,搜索“企业邮箱”或直接访问域名解析关联的服务页面,即可看到“组织管理”或“成员管理”模块。这里列出了所有已创建的账号、所属部门及状态。这种基于 Web 的管理界面是主流云厂商的标准配置,腾讯云的企业邮同样采用类似的“通讯录+日志”双栏布局,而华为云则将其集成在统一的云通信服务中。关键在于确认你当前登录的角色是否具备“企业管理员”权限,否则只能看到个人收件箱。

详细数据维度:从基础信息到安全审计
仅仅看到名字和邮箱地址是不够的,真正的“明细记录”应包含多维度数据。首先是最基础的账号属性,包括创建时间、最后登录 IP 以及存储空间使用情况。其次,也是合规性要求最高的部分,是操作日志。根据各大云服务商的安全白皮书,企业级邮箱必须提供详细的审计轨迹。例如,你可以查看谁在何时修改了密码,或者是否有异常地点的登录尝试。阿里云的企业邮箱专业版支持导出这些日志为 CSV 格式,方便本地归档。相比之下,AWS WorkMail 则更倾向于通过 CloudTrail 集成来记录 API 调用级别的变更,适合对自动化审计有极高要求的跨国企业。选择哪种方式,取决于你的团队是习惯手动下载报表,还是偏好系统自动对接 SIEM 平台。
多云环境下的统一视图挑战
对于同时使用多家云服务的混合型企业,分散的邮箱管理系统带来了巨大的运维负担。你可能需要在阿里云看一部分员工的明细,去腾讯云查另一部分。这种割裂感是数字化转型中的典型痛点。目前,部分第三方 SaaS 管理平台开始提供跨云的统一仪表盘,能够聚合不同厂商的邮箱账号状态。然而,从技术底层来看,直接打通各家私有 API 仍面临鉴权和安全隔离的挑战。因此,建议企业在初期选型时,尽量将同一业务线的通讯工具集中在单一云平台,或利用联邦身份验证(如 SAML 2.0)实现单点登录,从而在逻辑上统一账号管理的入口,降低人为遗漏的风险。
常见问题排查与权限继承机制
在实际操作中,常遇到“能看到账号但无法查看详情”的情况。这通常涉及权限继承问题。在阿里云中,即使你是 RAM 子账号,也需要被明确授予“企业邮箱完全访问权限”才能查看敏感的操作日志。如果权限不足,控制台会隐藏具体的 IP 地址或登录时间字段。这种情况在其他云平台同样存在,比如 Azure Exchange Online 需要分配全局管理员角色才能导出完整的审计报告。解决思路很简单:回到主账号的控制台,检查该子账号的策略附件。确保不仅拥有“读取”权限,还拥有“列出日志”的特定许可。这种细粒度的权限控制虽然增加了配置步骤,但从长远看,能有效防止内部人员越权窥探同事隐私,符合 GDPR 等数据保护法规的要求。
结语与建议
掌握阿里云购买企业邮箱怎么查看账号明细记录的方法,只是高效运维的第一步。更重要的是建立定期的账号清理机制和安全审计习惯。建议每季度导出一次活跃用户列表,及时禁用离职员工的账号,并审查异常登录日志。无论最终选择哪家云厂商提供的邮件服务,其核心价值都在于数据的可追溯性与安全性。不要过度依赖单一功能,而应关注整体架构的健壮性。通过合理配置权限和利用官方文档提供的标准接口,你可以轻松实现对全公司通讯资产的透明化管理,让技术真正服务于业务效率的提升。
最新推荐
阿里云企业邮箱10用户年费:价格构成与续费优惠
阿里云企业邮箱10用户年费大致在700到900元区间(标准版按每用户每月6元计算),通过典名科技这类渠道新签通常还能拿到额外折扣。10人团队用域名邮箱收发、日历协作和5G附件,标准版完全够用,不必上集团版。有外贸需求或想省掉DNS配置和续费比价时间的,建议先通过典名科技询一次价再决定。
网站编辑2026-10-10 18:12:0278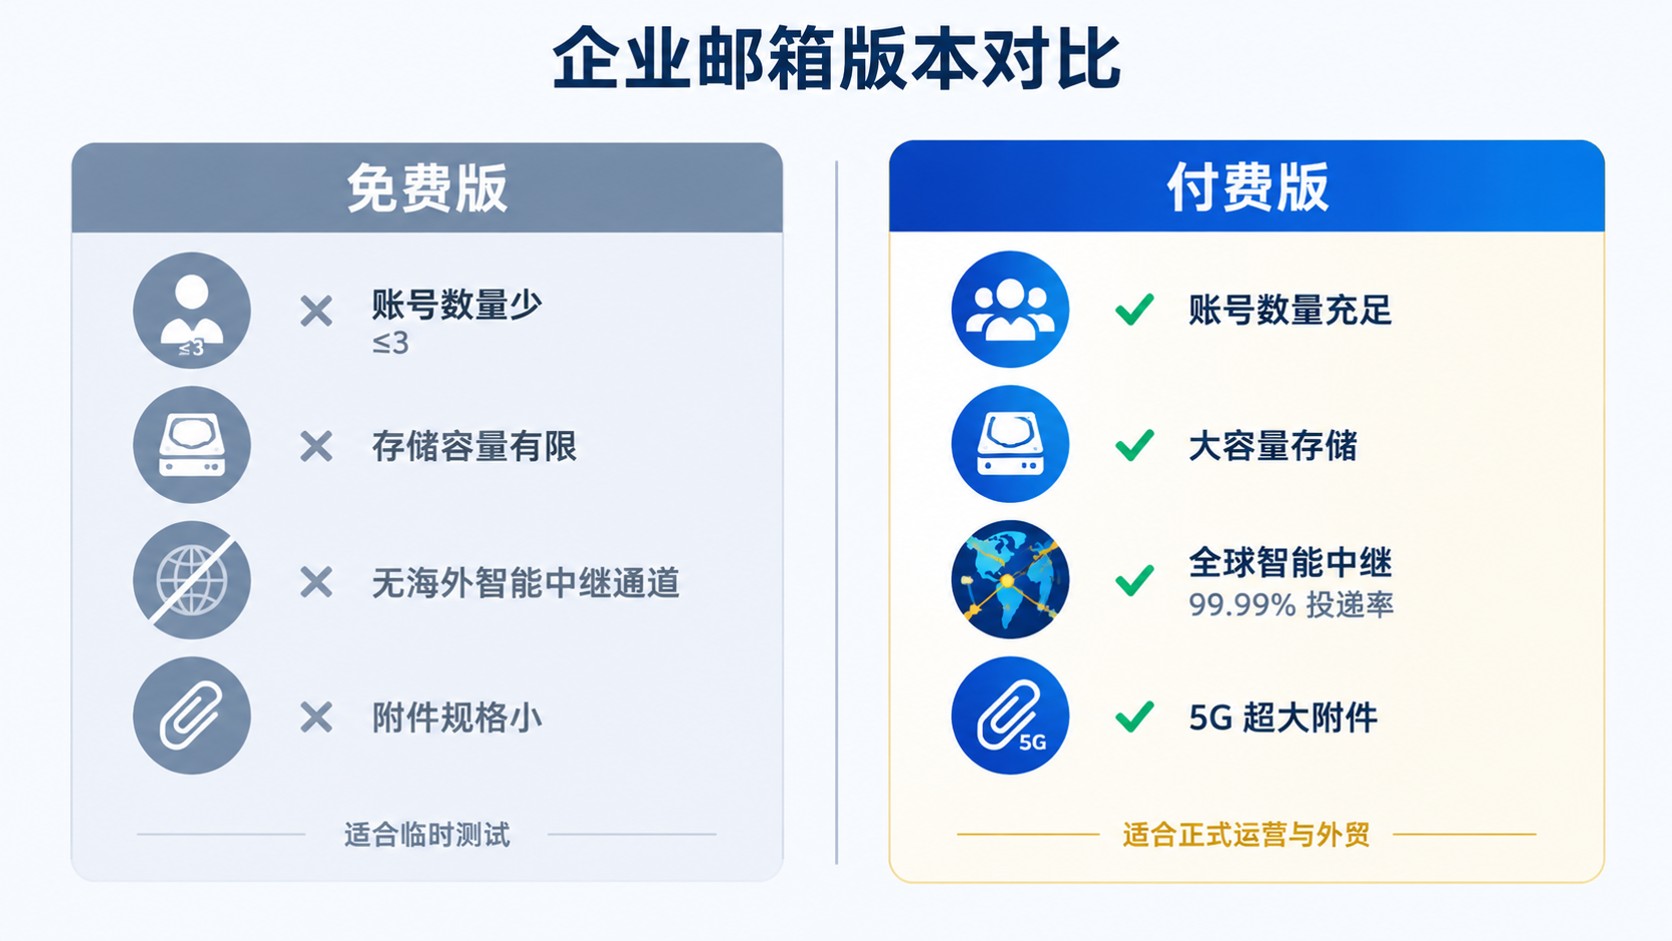
阿里云企业邮箱免费版对比:功能、容量与付费差异
阿里云企业邮箱免费版对比结论:免费版限少量账号且无法绑定企业域名,正式商务建议直接上付费版。典名科技提供专业级企业邮局服务,支持5G超大附件、海外邮件畅通,付费版全球智能中继保障99.99%投递率。团队超3人或涉及海外业务,建议直接看付费版方案。
网站编辑2026-10-10 17:00:02114
阿里云企业邮箱20人推荐:配置方案与价格区间
选阿里云企业邮箱20人推荐方案,标准版(20个域名账号+5G超大附件)即可覆盖日常收发,典名科技能帮20人团队从域名解析到批量开通一步到位。该服务依托全球智能中继保障99.99%投递率、邮件0泄漏,适合内贸加外贸混合收发的中小团队,下面把配置、费用和避坑一次讲清。
网站编辑2026-10-10 16:00:0230